Il punto sui data breach sanitari
In Italia c’è un grande problema nel ripristino dei servizi sanitari a seguito di un incidente informatico e poco importa se tale incidente sia causato da fenomeni colposi o dolosi.
Tecnologie e consumo energetico
Parliamo costantemente di tecnologie come blockchain e intelligenza artificiale ma dobbiamo anche valutare il consumo di energia e il fenomeno di inquinamento legato alla loro diffusione. Proviamo a calarci nei numeri con l’obiettivo di capire la reale importanza di queste tecnologia ma anche il gravoso impatto che hanno su ambiente e risorse a disposizione. Bisogna farne un uso saggio!
Intelligenza artificiale e violenza in rete su animali e bambini
Dopo l’analisi compiuta nel 2021 e riportata all’interno dell’articolo “Stanno aumentando sulla rete i video di violenza sugli animali“, si è deciso di tornare sull’argomento a distanza di qualche anno
Cosa è il DWELL TIME in cybersecurity
È un termine poco conosciuto da parte dei non addetti ai lavori ma il dwell time è forse uno degli elementi più importanti da conoscere per chi opera nell’ambito della
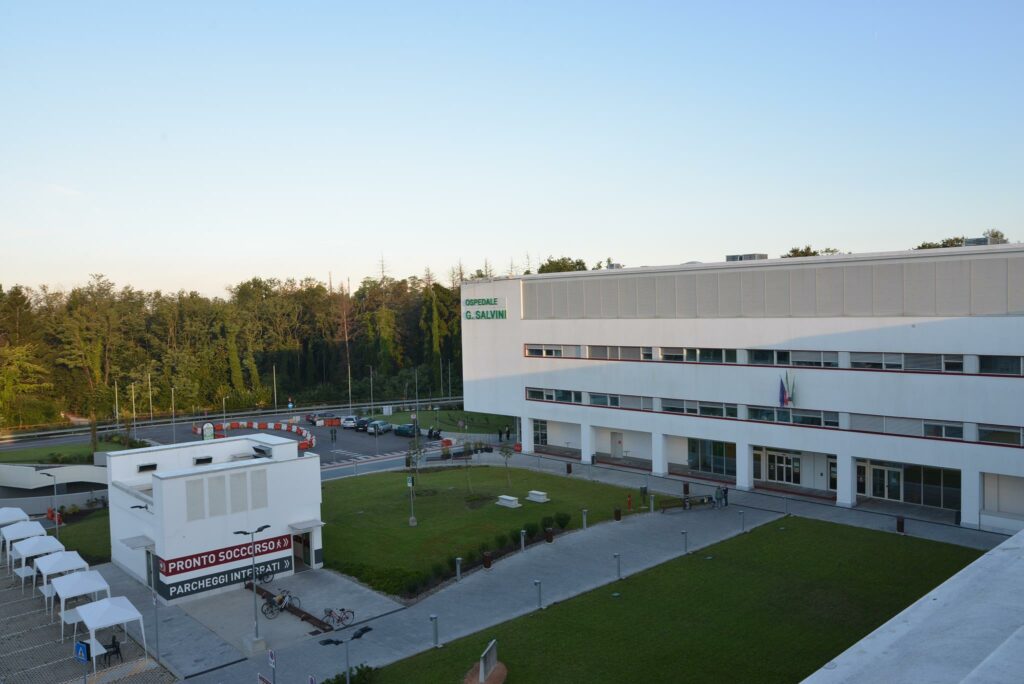
Data breach: Azienda Socio Sanitaria Territoriale Rhodense
Un altro data breach ai danni della sanità pubblica ha colpito il territorio lombardo, questa volta è il turno dell’ASST Rhodense, cerchiamo di capire cosa è successo.
Focus sull’esfiltrazione dei file
In un data breach da ransomware (e non solo), l’esfiltrazione dei file è percepita come una delle conseguenze dell’attacco ma, in realtà, essa dovrebbe essere probabilmente l’elemento principale di preoccupazione
Intelligenza artificiale e integrità dei dati
Il 24 maggio, a Milano, si è tenuto l’evento conclusivo del Mastercourse 2024 organizzato da ANORC: l’evento si chiama MEDDLE. In quell’occasion ho avuto la possibilità di presentare un intervento
Dati sanitari e utilizzo dei gestionali
Come molti sapranno ad aprile è stata attaccata la struttura Synlab da parte del collettivo BlackBasta. Tra i dati esfiltrati, oltre ai documenti d’identità ed informazioni interne sulla struttura, c’erano
Come rispondere ad un data breach
Al di là degli obblighi normativi in caso di data breach e quindi di notifica da effettuare al Garante della Protezione del Dati, è necessario comprendere come si risponde ad

Controllo e gestione dei Service Providers
I fornitori di servizi possono accedere a porzioni di dati, sistemi e informazioni affidate in gestione all’organizzazione principale; pertanto la loro eventuale insicurezza potrebbe avere delle conseguenze anche sui sistemi
Data Breach: Banca Sella
È ormai passato qualche giorno dal data breach di Banca Sella ed è arrivato il momento di tirare qualche considerazione in merito a quanto accaduto, fuori da ogni polemica ma
Inventario delle risorse attive nella P.A.
Uno degli aspetti di maggior criticità nelle piccole pubbliche amministrazioni (ma anche nelle grandi) è la realizzazione ed il mantenimento di un inventario delle risorse ICT. Si tratta di obbligo