Il rischio ambientale nel contesto ICT
Nel panorama dei rischi informatici è corretto fare delle opportune distinzioni perchè la classificazione e gestione del rischio è uno dei temi più interessanti da approfondire. Tra le varie classificazioni
Nel panorama dei rischi informatici è corretto fare delle opportune distinzioni perchè la classificazione e gestione del rischio è uno dei temi più interessanti da approfondire. Tra le varie classificazioni
Di seguito si riporta la tabella dei settori critici inseriti nella NIS 2 (Allegato 1 e Allegato 2). Si ritiene che la tabella possa essere un utile spunto per capire

Il 20 febbraio 2024, alle ore 11:00 GMT, oltre dieci forze di polizia hanno comunicato di aver interrotto gli affari illeciti del Team LockBit, autore di molteplici data breach in

Il controllo numero 17 dei CSC si occupa della “Gestione e Risposta agli Incidenti” ed è un argomento di assoluta attualità perché, partendo dall’assunto che nessuno è invulnerabile ad un

Il controllo 14 dei CSC si basa sulla “Sensibilizzazione e Formazione sulle Competenze di Sicurezza”, un argomento indubbiamente importante ma anche sorprendente da trovare dentro documenti di questo tipo. Approfondiamone

I CSC dedicato una particolare attenzione al recupero dei dati. Affrontiamo l’argomento e analizziamolo alla luce degli attuali rischi.

Il viaggio nell’esame dei Critical Security Control, iniziato con la presentazione, prosegue con uno degli argomenti più interessanti: la difesa dalle minacce della rete.

I Critical Security Controls sono una risorsa essenziale per tutti coloro che intendono approcciare la cybersecurity a livello d’impresa e sono alla base della Circolare 2/2017 di AgID. Pochi conoscono

C’è una notizia che è stata poco commentata e riguarda l’obbligo delle banche europee di testare la loro capacità di ripresa dopo un attacco hacker. L’informazione è importante e dovrebbe

Cosa è successo a Westpole S.p.A. proviamo a fare una scheda sintetica degli eventi ma soprattutto cerchiamo di capire meglio chi sia Westpole S.p.A.

Il 13 novembre 2023 la cybergang Alpha Team ha bucato il portale di Federprivacy e anche i suoi social network. Per molti è stato un momento di stupore, per altri

In data 10 ottobre 2023, il collettivo NoEscape, ha rivendicato l’attacco contro l’Ordine degli Psicologi della Lombardia. L’attacco rischia di esporre dati di categoria particolari afferenti all’attività dell’Ordine. Cerchiamo di

Il 3 ottobre 2023 è stata pubblicata una rivendicazione di attacco ai danni di Toscana Promozione da parte del collettivo hacker MoneyMessage. Cerchiamo di capire cosa è successo.

A maggio 2023 c’è stato un data breach notato da pochi: quello ai dati di Metronotte Piacenza, un’azienda di vigilanza privata. In apparenza questo attacco era meno importante degli altri

Il 15 agosto 2023 il gruppo Medusa ha pubblicato sul suo sito l’avviso di riscatto ai danni di Postel SpA chiedendo il pagamento di 500.000 dollari per non pubblicare i

Sono stati tanti gli attacchi alla pubblica amministrazione italiana e continueranno ad essercene: l’effetto sorpresa non dovrebbe più esistere e dovrebbe lasciare il posto ad una giusta indignazione sulla mancanza

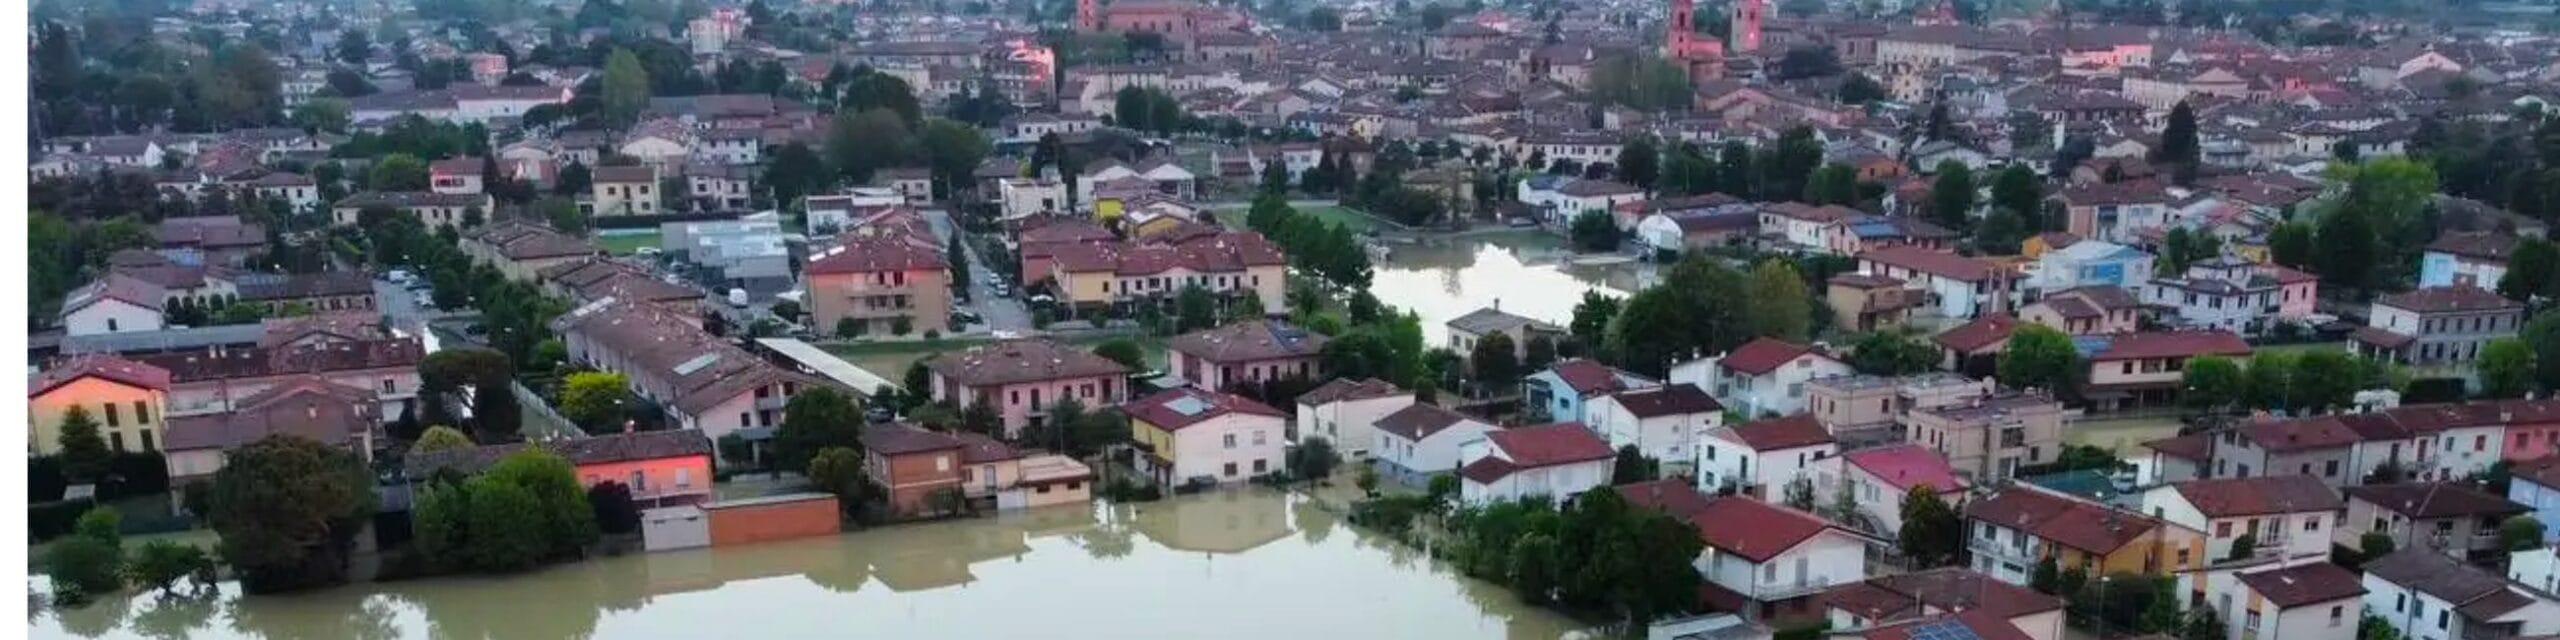
Il maltempo in Emilia-Romagna ha avuto conseguenze devastanti. Ha distrutto le vite di centinaia di persone, mettendo in ginocchio una regione italiana. In queste ore le polemiche si stanno avvicendando

L’ennesimo data breach ad una struttura sanitaria ha mostrato la vulnerabilità del tessuto informatico di molte aziende sparse sul territorio; la ASL 1 di Avezzano, Sulmona e L’Aquila non è

La domanda che ci si pone più spesso dopo un attacco hacker è orientata a capire le motivazioni alla base dell’azione offensiva; si cercano ragioni politiche piuttosto che quelle economiche

Multimedica è un’azienda italiana responsabile dell’attività sanitarie svolte in strutture come ad esempio l’Ospedale San Giuseppe di Milano e l’Irccs Multimedica di Sesto San Giovanni. È stata oggetto di data

Nel mese di marzo, il Comune di Taggia è stato oggetto di un databreach causato da un ransomware. Analizziamo alcune evidenze ritrovate nel leak per comprendere quali potrebbero essere gli

Qualche giorno fa, su Telegram, il gruppo NoName057 (noto in Italia e nel mondo per gli attacchi DDoS) ha pubblicato un messaggio riguardo alla biometria che merita di essere analizzato.

Dal 3 febbraio 2023 si sta diffondendo una massiccia infezione ransomware sui server VMware EXSi. Cerchiamo di fare un rapido riepilogo e analizzare la situazione.

Che in Italia ci sia bisogno di rafforzare la cybersecurity è un dato acclarato; eppure a distanza di mesi dall’istituzione del portale inPA i bandi sulla cybersecurity sono inesistenti. Approfondiamo

Nella giornata di ieri, sul portale Metropolis è spuntata una notizia in merito ad una interpellanza parlamentare richiesta a seguito dell’attacco hacker che ha colpito il Comune di Torre del

Nella giornata del 23 novembre 2022, al Parlamento europeo si votava per l’approvazione di una risoluzione finalizzata a considerare la Russia uno “Stato sponsor del terrorismo”. Contemporaneamente un efficace attacco

Degli ultimi data breach ai danni dell’Università di Tor Vergata o del Comune di Gorizia, ci sarebbe molto da dire ma si finirebbe per commentare gli eventi allo stesso modo

I continui attacchi informatici ai comuni italiani e alle aziende private fanno riflettere su cosa stia accadendo in Italia e quali siano le principali problematiche che ne derivano.

Da qualche tempo mi arrivano segnalazioni in merito al correttezza dell’uso del termine hacker che, a detta di molti avrebbe un’accezione positiva. Cerchiamo di affrontare l’argomento assieme e vediamo cosa

L’ormai celebre provvedimento del Garante della Privacy, con cui si è messo in discussione l’utilizzo di soluzioni come Google Analytics, sta facendo parlare ma c’è un dettaglio che pochi conoscono